
Die DORA und die NIS-2-Richtlinie verfolgen ein gemeinsames Ziel: Unternehmen und Einrichtungen sollen digital widerstandsfähiger werden. Beide Regelwerke befassen sich mit Risiken für Informations- und Kommunikationssysteme, setzen aber unterschiedliche Schwerpunkte. Für die Praxis kommt es deshalb darauf an, die Anforderungen geordnet aufeinander zu beziehen und Datenschutz von Anfang an mitzudenken.
Der Digital Operational Resiclience Act (Verordnung (EU) 2022/2554)1 (DORA) ist eine EU-weite Verordnung, die am 16. Januar 2023 in Kraft getreten ist und seit dem 17. Januar 2025 verbindlich angewendet werden muss.
Die NIS-2-Richtlinie (EU-Richtlinie 2022/2555)2 ist eine EU-Vorschrift zur Stärkung der Cybersicherheit und zum Schutz kritischer Infrastrukturen. Sie hat die ältere NIS-1-Richtlinie abgelöst. In Deutschland ist das dazugehörige Umsetzungsgesetz (NIS2UmsuCG)3 am 6. Dezember 2025 in Kraft getreten.
Zwei Regelwerke mit unterschiedlichen Schwerpunkten
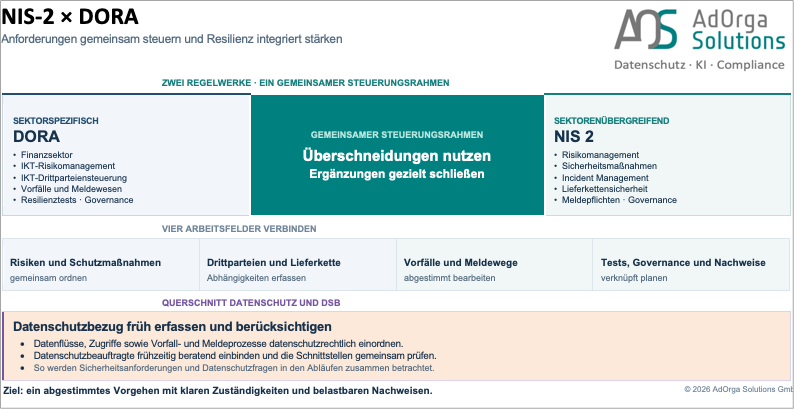
Die DORA richtet sich an Finanzunternehmen. Im Mittelpunkt stehen das IKT-Risikomanagement, der Umgang mit IKT-Vorfällen, Tests der digitalen Resilienz und das Management von IKT-Drittparteienrisiken. Die NIS-2 gibt einen sektorübergreifenden Rahmen für betroffene Einrichtungen vor. Dazu gehören unter anderem Risikomanagement, Sicherheitsmaßnahmen, Incident Management, die Sicherheit der Lieferkette und Meldepflichten.
Bei Finanzunternehmen ist das Verhältnis beider Regelwerke genauer zu betrachten: Die DORA gilt in bestimmten Bereichen als sektorales Regelwerk zu NIS-2. Die Vorgaben zu Risikomanagement und Vorfallmeldungen richten sich daher nach der DORA. Einzelne NIS-2-Vorgaben können daneben relevant bleiben. Welche Anforderungen im konkreten Fall greifen, hängt vom Anwendungsbereich und vom jeweiligen Thema ab.
Überschneidungen nutzen und Lücken erkennen
Ein gemeinsamer Blick auf DORA und NIS-2 hilft, vorhandene Prozesse und Kontrollen einzuordnen. Unternehmen können beispielsweise prüfen, welche Maßnahmen bereits das IKT-Risikomanagement unterstützen, wie Drittparteien und Lieferketten bewertet werden und ob Zuständigkeiten für Vorfälle und Meldungen klar geregelt sind.
Darauf aufbauend lässt sich unterscheiden:
- Welche Anforderungen überschneiden sich?
- Wo bestehen bereits geeignete Maßnahmen?
- Und welche ergänzenden Vorgaben müssen noch umgesetzt und dokumentiert werden?
So entsteht ein abgestimmtes Vorgehen mit nachvollziehbaren Zuständigkeiten und belastbaren Nachweisen.
Datenschutz gehört als Querschnitt dazu
Sicherheitsmaßnahmen können personenbezogene Daten betreffen, etwa bei Zugriffsregelungen, Protokollierung und Vorfallbearbeitung, Tests oder der Zusammenarbeit mit Dienstleistern. Die DORA und die NIS-2 ersetzen dabei nicht die Anforderungen der Datenschutz-Grundverordnung (DSGVO). Werden personenbezogene Daten verarbeitet, müssen auch die datenschutzrechtlichen Grundsätze und Schutzmaßnahmen berücksichtigt werden. Die DSGVO verlangt unter anderem, Datenschutzgrundsätze bereits bei der Gestaltung von Verarbeitung und Systemen zu berücksichtigen.
Das zeigt sich besonders bei Sicherheitsvorfällen. Neben den Meldewegen aus der DORA oder der NIS-2 kann eine gesonderte Prüfung erforderlich sein, ob eine Verletzung des Schutzes personenbezogener Daten vorliegt und eine Meldung nach Artikel 33 DSGVO notwendig ist. Kriterien und Fristen sind dabei getrennt zu bewerten.
Den Datenschutzbeauftragten frühzeitig einbinden
Der Datenschutzbeauftragte sollte einbezogen werden, sobald Sicherheitskonzepte, Datenflüsse, Zugriffsrechte oder Vorfall- und Meldeprozesse personenbezogene Daten betreffen. Die DSGVO sieht seine ordnungsgemäße und frühzeitige Einbindung in Fragen des Schutzes personenbezogener Daten vor. Zu seinen Aufgaben gehören die Beratung und die Überwachung der Einhaltung datenschutzrechtlicher Vorgaben.
Ein integriertes Vorgehen in vier Schritten
- Anwendungsbereich und Zuständigkeiten für DORA und NIS-2 klären.
- Anforderungen und bestehende Maßnahmen gegenüberstellen.
- Überschneidungen nutzen und ergänzende Anforderungen ableiten.
- Prozesse, Governance, Datenschutz und Nachweise integriert ausgestalten.
Am Ende zählt nicht das einzelne Regelwerk, sondern ein ganzheitlich resilientes Institut.
Datenschutz ist dabei kein nachgelagerter Prozess, sondern Teil der Gestaltung von Prozessen und Systemen.
Sie möchten klären, wo Ihr Unternehmen steht und welche nächsten Schritte sinnvoll sind? Sprechen Sie uns an: consulting@AdOrgaSolutions.de
1 https://www.eiopa.europa.eu/digital-operational-resilience-act-dora_en
2 https://eur-lex.europa.eu/legal-content/DE/TXT/PDF/?uri=CELEX:32022L2555
3 https://www.recht.bund.de/bgbl/1/2025/301/VO.html